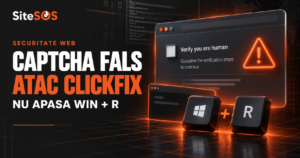
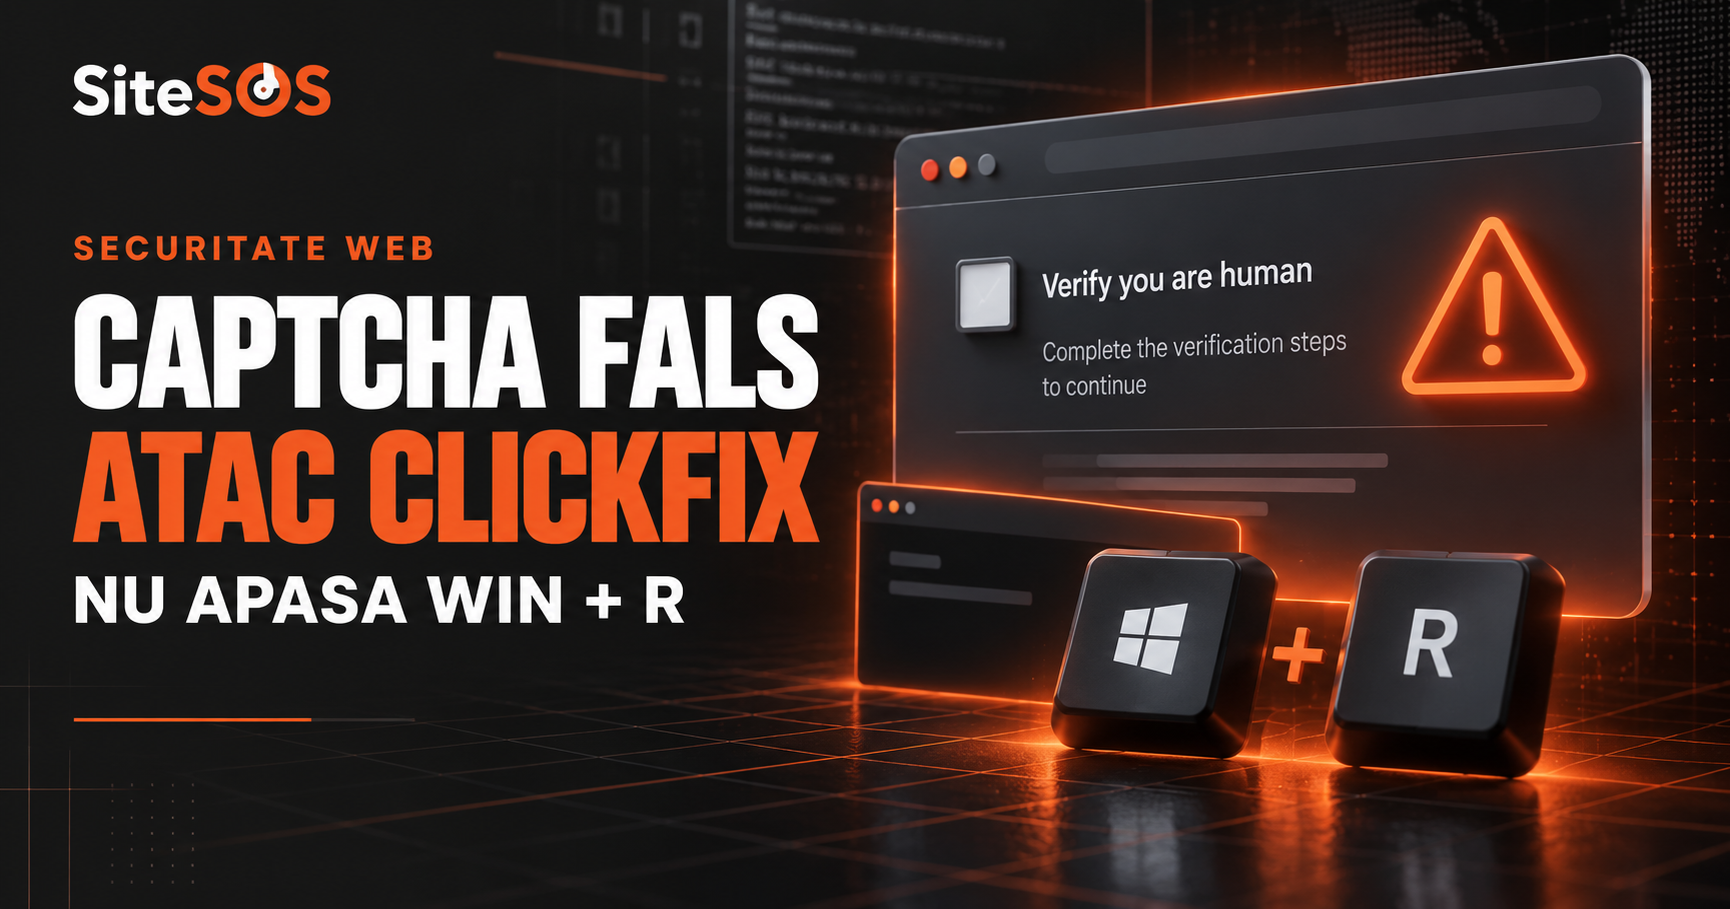
Ai intrat pe un site pe care îl cunoști, dar înainte să vezi pagina apare o verificare care seamănă perfect cu Cloudflare. Bifezi „Verify you are human”, iar următorul mesaj îți cere să apeși Win + R, să folosești Ctrl + V și apoi să apeși Enter. Oprește-te. Nu este o verificare normală și nu demonstrează că ești om. Este mecanismul unui atac de inginerie socială numit ClickFix, construit pentru a te convinge să pornești singur o comandă malițioasă pe calculator.
Problema este mai gravă decât un simplu pop-up. În multe cazuri, pagina falsă apare pe un website legitim care a fost compromis fără ca proprietarul să știe. Vizitatorul riscă furtul parolelor, al cookie-urilor de autentificare și al datelor financiare, iar firma al cărei site distribuie atacul își expune clienții, reputația și prezența în Google. Cloudflare nu îți cere să deschizi Windows Run, PowerShell sau Terminal pentru a confirma că ești om. Dacă vezi asemenea instrucțiuni, tratează situația ca pe un incident de securitate.
📌 Cuprinsul Ghidului
- 1. Ce este ClickFix și de ce CAPTCHA-ul fals este atât de periculos
- 2. Cum funcționează atacul, de la click la infectarea calculatorului
- 3. CAPTCHA Cloudflare real sau fals? Semnele care fac diferența
- 4. Cum ajunge un site WordPress să distribuie ClickFix fără să știe
- 5. Ce faci dacă ai văzut sau ai executat instrucțiunile false
- 6. Ce trebuie să facă urgent proprietarul site-ului compromis
- 7. Cum previi reinfectarea și protejezi vizitatorii
- ▶ Curățare malware și intervenție SiteSOS
Microsoft Threat Intelligence descrie ClickFix ca pe o tehnică aflată în creștere, folosită în campanii care vizează zilnic mii de dispozitive ale utilizatorilor și organizațiilor. Atacul nu se bazează neapărat pe o vulnerabilitate a calculatorului. Se bazează pe încrederea utilizatorului într-o interfață familiară și pe reflexul de a rezolva rapid o verificare aparent banală. Tocmai această combinație îi permite uneori să treacă de filtre automate: comanda nu este pornită direct de pagina web, ci de persoana convinsă să o copieze și să o execute.
Pentru proprietarii de site-uri, acesta este un tip de compromitere deosebit de perfid. Website-ul poate continua să arate normal în panoul de administrare, paginile și comenzile pot părea intacte, iar reclama falsă poate fi afișată numai anumitor vizitatori. Primul semnal ajunge uneori printr-un mesaj de la un client: „Site-ul vostru îmi cere să rulez ceva în Windows”. În acel moment, nu mai vorbim despre o eroare vizuală sau despre o configurare greșită de cache, ci despre un posibil incident care trebuie limitat și investigat.
1. Ce este ClickFix și de ce CAPTCHA-ul fals este atât de periculos
ClickFix este o tehnică de inginerie socială prin care atacatorul inventează o problemă și îi oferă victimei o „soluție” falsă. Mesajul poate pretinde că browserul are o eroare, că un document nu poate fi deschis, că este necesară o actualizare sau că trebuie finalizată o verificare anti-robot. În varianta care imită Cloudflare, utilizatorul vede o casetă asemănătoare serviciului Turnstile și este ghidat spre o succesiune de taste care deschide o componentă legitimă a sistemului de operare.
În spatele butonului de verificare, codul paginii poate copia automat în clipboard o comandă pregătită de atacator. Utilizatorul nu vede neapărat textul copiat și crede că pasul Ctrl + V introduce un cod de confirmare. În realitate, lipește o instrucțiune care poate descărca și porni malware. Microsoft a documentat implementări care folosesc Windows Run, Windows Terminal sau PowerShell, precum și variante adaptate pentru macOS.
De ce atacul poate părea convingător
Pagina falsă copiază elemente pe care oamenii le-au întâlnit de sute de ori: logo, culori, spinner de încărcare, bifă verde și formulări precum „Verify you are human”. Website-ul din bara de adrese poate fi chiar domeniul corect al unei firme, deoarece atacatorul a injectat reclama în acel site. În plus, instrucțiunile sunt prezentate ca o procedură rapidă, cu trei pași simpli și fără descărcarea vizibilă a unui fișier executabil.
Această lipsă aparentă a unui download este o parte importantă a capcanei. Malware-ul poate fi lansat prin instrumente deja existente în sistem, numite uneori „living-off-the-land binaries”. Microsoft a observat în campanii ClickFix folosirea PowerShell și a altor componente legitime pentru a încărca sau executa payload-uri, inclusiv direct în memorie. Pentru victimă, totul poate părea o simplă verificare încheiată cu dispariția ferestrei.
⚠️ Regula care te protejează imediat
Un CAPTCHA legitim poate cere un click, selectarea unor imagini sau așteptarea unei verificări în browser. Nu îți cere să deschizi Win + R, Command Prompt, PowerShell sau Terminal și nu îți cere să lipești ori să rulezi comenzi. Dacă apar asemenea instrucțiuni, închide pagina fără să continui.
Ce poate instala ClickFix
ClickFix nu este numele unui singur virus. Este metoda prin care victima este convinsă să execute cod, iar payload-ul final diferă de la o campanie la alta. Cercetarea Microsoft enumeră mai multe categorii observate:
- Infostealere: programe construite pentru a fura parole salvate, cookie-uri, date de autentificare, informații din browsere și portofele de criptomonede.
- Instrumente de acces la distanță: pot permite atacatorului să controleze dispozitivul, să execute comenzi, să instaleze alte programe și să urmărească activitatea.
- Loadere: componente care descarcă ulterior alte familii de malware, în funcție de valoarea victimei și obiectivul atacatorului.
- Mecanisme de persistență și ascundere: pot ajuta malware-ul să reapară după restart, să evite detecția sau să rămână activ mai mult timp.
Consecința nu poate fi evaluată doar după aspectul paginii. Două ferestre ClickFix aproape identice pot livra programe complet diferite. De aceea, dacă instrucțiunile au fost executate, incidentul trebuie tratat ca o posibilă compromitere a dispozitivului și a tuturor conturilor folosite pe acel dispozitiv.
2. Cum funcționează atacul, de la click la infectarea calculatorului
Lanțul ClickFix combină două compromiteri posibile: website-ul care afișează capcana și calculatorul vizitatorului care execută instrucțiunea. Prima nu o confirmă automat pe a doua. Simplul fapt că pagina a fost afișată nu înseamnă neapărat că dispozitivul a fost infectat; momentul critic este executarea comenzii. În schimb, pentru proprietarul website-ului, apariția paginii false este deja un indicator suficient pentru declanșarea investigației.
Etapa 1: vizitatorul ajunge la momeală
Microsoft a observat trei căi principale: mesaje de phishing, reclame malițioase și website-uri compromise. În scenariul relevant pentru SiteSOS, utilizatorul intră pe un domeniu legitim, vede pentru scurt timp pagina normală, apoi conținutul este acoperit sau înlocuit de o verificare falsă. În unele implementări, atacatorii imită explicit Cloudflare Turnstile tocmai pentru a împrumuta încrederea unei mărci cunoscute.
Etapa 2: clickul pregătește clipboardul
Când utilizatorul apasă pe butonul fals „Verify”, JavaScript-ul paginii poate folosi funcțiile clipboardului pentru a copia textul malițios. În același timp, pe ecran apar instrucțiuni care îl ghidează să deschidă o interfață a sistemului și să lipească textul. Pagina poate afișa o animație sau un identificator fals pentru a crea impresia că procesul este tehnic și legitim.
Etapa 3: utilizatorul execută „remedierea”
Comanda lipită poate porni PowerShell, un script, un utilitar de sistem sau un lanț de mai multe componente. Atacatorii fragmentează și ascund frecvent instrucțiunile pentru ca ele să fie mai greu de citit și detectat. Uneori, fișierele intermediare primesc extensii care par inofensive, dar scopul rămâne același: descărcarea ori pornirea codului pe dispozitivul victimei.
Etapa 4: furt, acces sau instalarea altui malware
După executare, dispozitivul poate comunica cu infrastructura atacatorului, poate transmite date sau poate primi alte instrucțiuni. Unele atacuri urmăresc parole și sesiuni active; altele instalează acces la distanță. Dacă pe calculator sunt folosite conturile WordPress, hosting, Cloudflare, e-mail, Google Ads sau procesatorul de plăți, compromiterea unui singur dispozitiv poate deschide atacatorului un traseu mult mai larg către afacere.
3. CAPTCHA Cloudflare real sau fals? Semnele care fac diferența
Cloudflare Turnstile este un serviciu legitim de verificare anti-abuz. Conform documentației Cloudflare, widgetul rulează în pagina web și produce un token care trebuie validat de serverul website-ului. Interacțiunea normală rămâne în browser. Atacul ClickFix copiază înfățișarea acestui proces, dar mută deliberat acțiunea în sistemul de operare, unde pagina îl convinge pe utilizator să lanseze cod.
| Criteriu | Verificare legitimă Cloudflare | CAPTCHA fals / ClickFix |
| Unde se desfășoară | În browser și în pagina pe care o vizitezi. | Te trimite către Windows Run, PowerShell, Command Prompt sau Terminal. |
| Ce îți cere | Cel mult un click, o verificare vizuală sau o scurtă așteptare. | Să apeși combinații de taste, să lipești text ori să rulezi o comandă. |
| Clipboard | Nu are nevoie să copiezi și să execuți cod. | Butonul fals poate copia comanda în clipboard fără să o vezi complet. |
| Permisiuni | Nu solicită parola calculatorului sau drepturi administrative pentru verificare. | Poate cere parola sistemului, privilegii suplimentare sau dezactivarea unor avertismente. |
| Rezultat | Website-ul validează tokenul și permite ori refuză accesul. | O comandă este executată local și poate descărca malware. |
Nu judeca doar după logo sau după domeniu
Un logo Cloudflare corect copiat nu demonstrează nimic. Nici domeniul legitim din bara de adrese nu este o garanție atunci când acel website a fost compromis. Indicatorul decisiv este comportamentul cerut. Orice „verificare” care părăsește browserul și îți cere să rulezi cod trebuie considerată malițioasă, indiferent cât de profesional arată.
Există și situații în care un challenge Cloudflare real este configurat greșit și intră într-o buclă: pagina se reîncarcă, verificarea reapare sau utilizatorul nu poate trece mai departe. Aceasta este o problemă tehnică, dar nu este automat ClickFix. Diferența rămâne simplă: bucla legitimă nu îți cere Win + R, PowerShell sau Terminal. Dacă îți cere, nu încerca să „repari” verificarea.
4. Cum ajunge un site WordPress să distribuie ClickFix fără să știe
ClickFix nu este o vulnerabilitate unică a WordPress și nici o problemă produsă de Cloudflare. Este payload-ul vizibil care apare după ce atacatorul a găsit o cale de a modifica website-ul sau resursele încărcate de acesta. Punctul inițial de acces trebuie identificat separat în fiecare incident.
Plugin, temă sau platformă neactualizată
Extensiile vulnerabile sunt o cale frecventă către site-urile WordPress. După ce obține acces, atacatorul poate modifica fișiere, introduce JavaScript, crea un utilizator administrator sau adăuga un mecanism care reconstruiește injecția după ce aceasta este ștearsă. Simpla actualizare a pluginului închide vulnerabilitatea cunoscută, dar nu elimină automat conturile, fișierele și taskurile create înainte de update.
Parole sau sesiuni administrative furate
Datele de acces pot proveni chiar dintr-o infectare ClickFix anterioară pe calculatorul administratorului. Un infostealer poate fura parole salvate și cookie-uri de sesiune, iar atacatorul intră ulterior în WordPress, hosting, panoul DNS sau serviciul de tag management. Din acest motiv, curățarea exclusivă a website-ului nu este suficientă dacă dispozitivul folosit pentru administrare rămâne compromis.
Cod injectat în fișiere, baza de date sau servicii externe
Reclama poate fi introdusă într-un fișier de temă, într-un plugin, într-un director de upload configurat nesigur, în valorile bazei de date sau printr-un script extern pe care site-ul îl încarcă. Trebuie verificate și zone mai puțin vizibile: mu-plugins, cron jobs, taskuri programate, regulile serverului, tag managerul, CDN-ul și utilizatorii administrativi.
Afișare selectivă pentru a evita depistarea
Unele campanii folosesc cod obfuscat, resurse încărcate de pe mai multe servere și condiții care schimbă ceea ce vede vizitatorul. Administratorul autentificat poate vedea site-ul normal, în timp ce o vizită nouă, dintr-un alt browser, primește momeala. Verificarea trebuie făcută controlat, din mai multe contexte, fără executarea instrucțiunilor și fără a expune alte persoane.
🛡️ Ștergerea pop-up-ului nu înseamnă curățare
Dacă elimini doar fișierul sau fragmentul vizibil, atacatorul poate păstra accesul printr-un cont necunoscut, o sesiune activă, un task programat ori un backdoor ascuns. Intervenția corectă urmărește trei obiective: oprirea expunerii vizitatorilor, eliminarea tuturor urmelor confirmate și închiderea căii prin care atacatorul poate reveni.
5. Ce faci dacă ai văzut sau ai executat instrucțiunile false
Răspunsul depinde de ultimul pas pe care l-ai făcut. Este important să nu minimizezi situația, dar nici să presupui automat că dispozitivul a fost infectat doar pentru că ai văzut pagina.
Ai văzut fereastra, dar nu ai apăsat nimic
Închide fila sau browserul și nu reveni pe pagină până când proprietarul confirmă remedierea. Trimite firmei o captură în care să se vadă mesajul și adresa website-ului, fără să fotografiezi date personale. Menționează ora aproximativă, dispozitivul și browserul folosit. Aceste informații pot ajuta la corelarea incidentului cu logurile.
Ai bifat „Verify”, dar nu ai lipit și nu ai executat comanda
În multe implementări, clickul poate copia textul în clipboard, însă comanda nu rulează până când nu este lipită și executată. Închide pagina și înlocuiește conținutul clipboardului copiind un text inofensiv. Nu lipi textul suspect într-un mesaj, document sau formular. Dacă ai descărcat și deschis separat un fișier, tratează situația ca pe o posibilă executare.
Ai lipit comanda și ai apăsat Enter
Tratează dispozitivul ca fiind posibil compromis:
- Deconectează-l de la rețea pentru a limita comunicațiile și descărcările suplimentare. Nu continua să folosești calculatorul pentru e-mail, banking sau administrarea site-ului.
- Anunță responsabilul IT sau un specialist în securitate. Într-o firmă, nu șterge singur fișiere și nu reinstala imediat aplicații înainte de evaluare; poți distruge probe utile.
- Folosește un dispozitiv curat pentru schimbarea parolelor conturilor critice și revocarea sesiunilor: e-mail, manager de parole, WordPress, hosting, Cloudflare, conturi Google/Meta și procesatori de plăți.
- Verifică autentificarea multifactor, metodele de recuperare și dispozitivele conectate. Parola schimbată nu invalidează în toate serviciile un cookie de sesiune deja furat.
- Rulează procedura de incident response recomandată de organizație. În funcție de payload și de datele de pe dispozitiv, poate fi necesară analiză EDR, scanare offline sau reconstruirea sistemului dintr-o sursă sigură.
Nu schimba parolele de pe calculatorul suspect înainte de izolarea și verificarea lui. Dacă există un keylogger sau un instrument de acces la distanță, noile parole pot fi capturate imediat. Pentru portofele de criptomonede, conturi bancare sau acces la infrastructura firmei, timpul este critic și trebuie cerut ajutor specializat.
6. Ce trebuie să facă urgent proprietarul site-ului compromis
Dacă un client raportează fereastra ClickFix pe website-ul tău, nu îi cere să „mai încerce o dată” și nu verifica executând instrucțiunile. Pornește de la premisa că suprafața publică poate pune vizitatorii în pericol și limitează incidentul înainte de operațiunile cosmetice.
1. Păstrează dovezile înainte de curățare
Salvează captura primită, ora, URL-ul, dispozitivul, browserul și traseul prin care vizitatorul a ajuns pe site. Păstrează logurile de acces și de eroare, istoricul modificărilor, lista administratorilor și o copie controlată a stării afectate. WordPress recomandă monitorizarea fișierelor și a logurilor tocmai pentru că ele pot arăta ce s-a schimbat și când.
2. Limitează expunerea vizitatorilor
Dacă website-ul servește activ malware sau instrucțiuni care îl instalează, menținerea lui publică poate produce victime noi. În funcție de infrastructură, accesul poate fi restricționat temporar sau poate fi afișat un răspuns de mentenanță corect. Documentația Google pentru site-uri compromise recomandă scoaterea temporară offline sau folosirea unui răspuns HTTP 503 atunci când este necesar să previi servirea conținutului malițios și crawlarea lui.
3. Identifică aria reală a compromiterii
Investigația trebuie să includă mai mult decât fișierul în care a fost găsit pop-up-ul:
- utilizatorii administrativi, rolurile, sesiunile active și autentificările neobișnuite;
- integritatea WordPress core, a pluginurilor și a temelor față de surse curate;
- fișiere PHP în directoare în care nu ar trebui să existe cod executabil;
- mu-plugins, cron jobs, taskuri programate și mecanisme de regenerare;
- opțiuni și conținut injectat în baza de date;
- reguli din server, fișiere de configurare, CDN, DNS și tag manager;
- celelalte site-uri găzduite în același cont și dispozitivele folosite pentru administrare.
4. Înlocuiește componentele compromise din surse sigure
Pluginurile, temele și fișierele WordPress afectate trebuie înlocuite cu copii autentice și actualizate. Componentele nefolosite se elimină. Un backup poate ajuta numai dacă este anterior compromiterii și a fost verificat; restaurarea unei copii deja infectate readuce problema. WordPress recomandă actualizarea continuă, copii de siguranță regulate și monitorizarea modificărilor de fișiere.
5. Rotește toate căile de acces relevante
Schimbă parolele și cheile WordPress, hosting, SFTP/SSH, baze de date, CDN, DNS și servicii externe conectate, folosind un dispozitiv curat. Revocă sesiunile active și elimină conturile necunoscute. Verifică cheile API și webhooks. Activează autentificarea în doi pași acolo unde este disponibilă. Dacă un atacator a ajuns la nivel administrativ, schimbarea unei singure parole WordPress nu este suficientă.
6. Retestează din exterior
După curățare, verifică website-ul din sesiuni și dispozitive controlate diferite, fără autentificare, și monitorizează dacă fișierele ori injecțiile reapar. Testează paginile de intrare, traficul din motoare de căutare și reclame, formularele și checkout-ul. Dacă Google sau browserul a publicat un avertisment, solicită revizuirea numai după eliminarea cauzei și validarea internă.
7. Cum previi reinfectarea și protejezi vizitatorii
Un firewall poate reduce o parte dintre atacuri, dar prevenția nu se rezumă la instalarea unui plugin. WordPress descrie securitatea ca reducere a riscului prin controale aplicate în mai multe straturi: acces limitat, izolare, copii de siguranță, actualizări, logare și monitorizare.
| Zonă de control | Abordare insuficientă | Protocol recomandat |
| Actualizări | Actualizare rară, direct în producție, numai după apariția unei erori. | Inventar complet, backup, testare controlată și instalarea rapidă a patch-urilor de securitate. |
| Acces | Parole reutilizate și conturi vechi păstrate „pentru orice eventualitate”. | Parole unice, 2FA, rol minim necesar, eliminarea accesurilor vechi și revizia sesiunilor. |
| Fișiere | Scanare ocazională după ce un client raportează problema. | Monitorizarea integrității, permisiuni restrictive și alertare la fișiere noi sau modificate. |
| Backup | O singură copie automată păstrată în același cont de hosting. | Copii periodice, izolate, cu retenție suficientă și restaurare testată. |
| Monitorizare | Verificarea site-ului numai din browserul administratorului autentificat. | Teste externe, loguri, monitorizare de fișiere și verificări din contexte controlate diferite. |
| Dispozitive | Protejarea serverului, dar ignorarea laptopului de pe care este administrat site-ul. | Sistem și browser actualizate, protecție endpoint și separarea accesului administrativ de navigarea riscantă. |
Pregătește și oamenii, nu doar serverul
Pentru ClickFix, instruirea utilizatorilor este un control tehnic important. Angajații care gestionează website-ul, reclamele, comenzile sau conturile sociale trebuie să cunoască regula de bază: o pagină web nu are un motiv legitim să ceară executarea unei comenzi pentru o verificare CAPTCHA. Microsoft recomandă educarea utilizatorilor, verificarea atentă a conținutului copiat și folosirea protecțiilor web și endpoint capabile să blocheze paginile și comportamentele suspecte.
Pregătește și un canal simplu de raportare. Un client care vede fereastra falsă trebuie să știe unde poate trimite captura, fără să fie pus să repete pașii. Cu cât primești mai repede ora, URL-ul și contextul apariției, cu atât cresc șansele să identifici resursa sau condiția care livrează injecția.
Curățare malware și intervenție SiteSOS
Un website care distribuie ClickFix poate compromite calculatoarele vizitatorilor chiar dacă paginile, produsele și comenzile par normale. Nu este suficient să închizi reclama, să golești cache-ul sau să reinstalezi la întâmplare un plugin. Trebuie confirmată cauza, eliminată persistența și verificată fiecare cale prin care atacatorul poate reintra.
🛡️ SiteSOS: oprim distribuirea ClickFix și închidem breșa
Echipa SiteSOS pornește de la simptom și verifică întregul traseu al incidentului: accesuri, fișiere, baza de date, cod injectat, taskuri programate și suprafața publică. Păstrăm informațiile utile diagnosticului, limităm expunerea vizitatorilor și curățăm controlat website-ul, fără să confundăm dispariția pop-up-ului cu eliminarea atacatorului.
- Pentru cine este intervenția: site-uri pe care apare un CAPTCHA necunoscut, domenii care cer vizitatorilor Win + R sau PowerShell, website-uri cu redirectări, fișiere suspecte ori administratori necunoscuți.
- Ce verificăm: utilizatori și sesiuni, integritatea WordPress, pluginuri și teme, fișiere ascunse, baza de date, cron, persistență, reguli de server și serviciile externe conectate.
- Ce se întâmplă după curățare: închidem calea de acces confirmată, rotim credențialele relevante, aplicăm protecțiile potrivite și retestăm website-ul din exterior.
- Intervenție controlată: costul și accesul necesar sunt confirmate înainte de lucru. Nu trimite parole în primul mesaj; începem cu domeniul, simptomul, ora aproximativă și o captură.
Vizitatorii tăi văd un CAPTCHA care cere comenzi sau ai primit o reclamație de la un client? Nu îl pune să repete testul. Trimite incidentul pentru triaj:
👉 Curățare malware și securizare website | Intervenție SiteSOS
Întrebări frecvente despre CAPTCHA fals și ClickFix
▶ Cloudflare cere vreodată să apăs Win + R sau să deschid PowerShell?
Nu pentru o verificare CAPTCHA. Cloudflare Turnstile funcționează în browser și transmite website-ului un token pentru validare. Cererea de a deschide Windows Run, PowerShell, Command Prompt sau Terminal și de a lipi o comandă este un indicator de atac ClickFix.
▶ M-am infectat doar pentru că am văzut CAPTCHA-ul fals?
Nu neapărat. În scenariul ClickFix obișnuit, momentul critic este executarea comenzii copiate. Dacă ai văzut doar pagina și ai închis-o, riscul este diferit față de situația în care ai lipit și ai rulat comanda. Totuși, nu reveni pe site până la remediere și anunță proprietarul.
▶ Am apăsat Verify, dar nu am apăsat Win + R. Ce fac?
Închide pagina și copiază un text inofensiv pentru a înlocui conținutul clipboardului. Nu lipi textul suspect pentru a vedea ce conține. Dacă nu ai executat nimic și nu ai deschis vreun fișier descărcat, atacul poate să nu fi trecut de etapa de pregătire a clipboardului.
▶ Am lipit comanda și am apăsat Enter. Este suficient să rulez un antivirus?
Nu presupune că o singură scanare confirmă siguranța dispozitivului. Deconectează-l de la rețea, nu îl folosi pentru schimbarea parolelor și cere evaluarea unui specialist. Payload-ul poate fura sesiuni, poate rula în memorie sau poate instala persistență. Conturile importante trebuie securizate de pe un dispozitiv curat.
▶ Dacă apare pe domeniul corect, înseamnă că verificarea este legitimă?
Nu. Un website legitim poate fi compromis și modificat pentru a afișa reclama ClickFix. Verifică acțiunea cerută, nu doar logo-ul și domeniul. Nicio verificare web legitimă nu are nevoie să rulezi o comandă locală pentru a demonstra că ești om.
▶ ClickFix este o vulnerabilitate WordPress?
Nu. ClickFix este tehnica de manipulare a utilizatorului. Atacatorul poate ajunge pe un site WordPress printr-un plugin vulnerabil, o parolă furată, un cont administrativ compromis sau altă breșă. Calea de acces trebuie identificată separat și închisă după curățare.
▶ De ce proprietarul site-ului nu vede reclama falsă?
Codul malițios poate afișa conținutul numai în anumite sesiuni sau poate evita utilizatorii autentificați. De asemenea, cache-ul, dispozitivul, browserul ori traseul de intrare pot schimba rezultatul. Investigația trebuie să folosească loguri și teste externe controlate, nu doar vizita administratorului.
▶ Este suficient să șterg scriptul care afișează fereastra?
Nu. Scriptul este efectul vizibil. Trebuie verificate conturile, sesiunile, fișierele, baza de date, taskurile programate, serviciile externe și dispozitivele administrative. Dacă mecanismul de acces sau persistența rămâne, reclama poate reapărea imediat după ștergere.