Două vulnerabilități critice descoperite în motorul PHP au declanșat, în 21 octombrie 2026, o alertă de securitate pentru administratorii de website-uri din întreaga lume. Identificate drept CVE-2026-109618 și CVE-2026-109619, problemele sunt cunoscute împreună sub numele de PHP2Shell și pot permite, în anumite condiții, executarea de cod de la distanță fără autentificare. Nu este vorba despre un plugin WordPress defect, ci despre o componentă fundamentală a infrastructurii pe care rulează milioane de aplicații web.
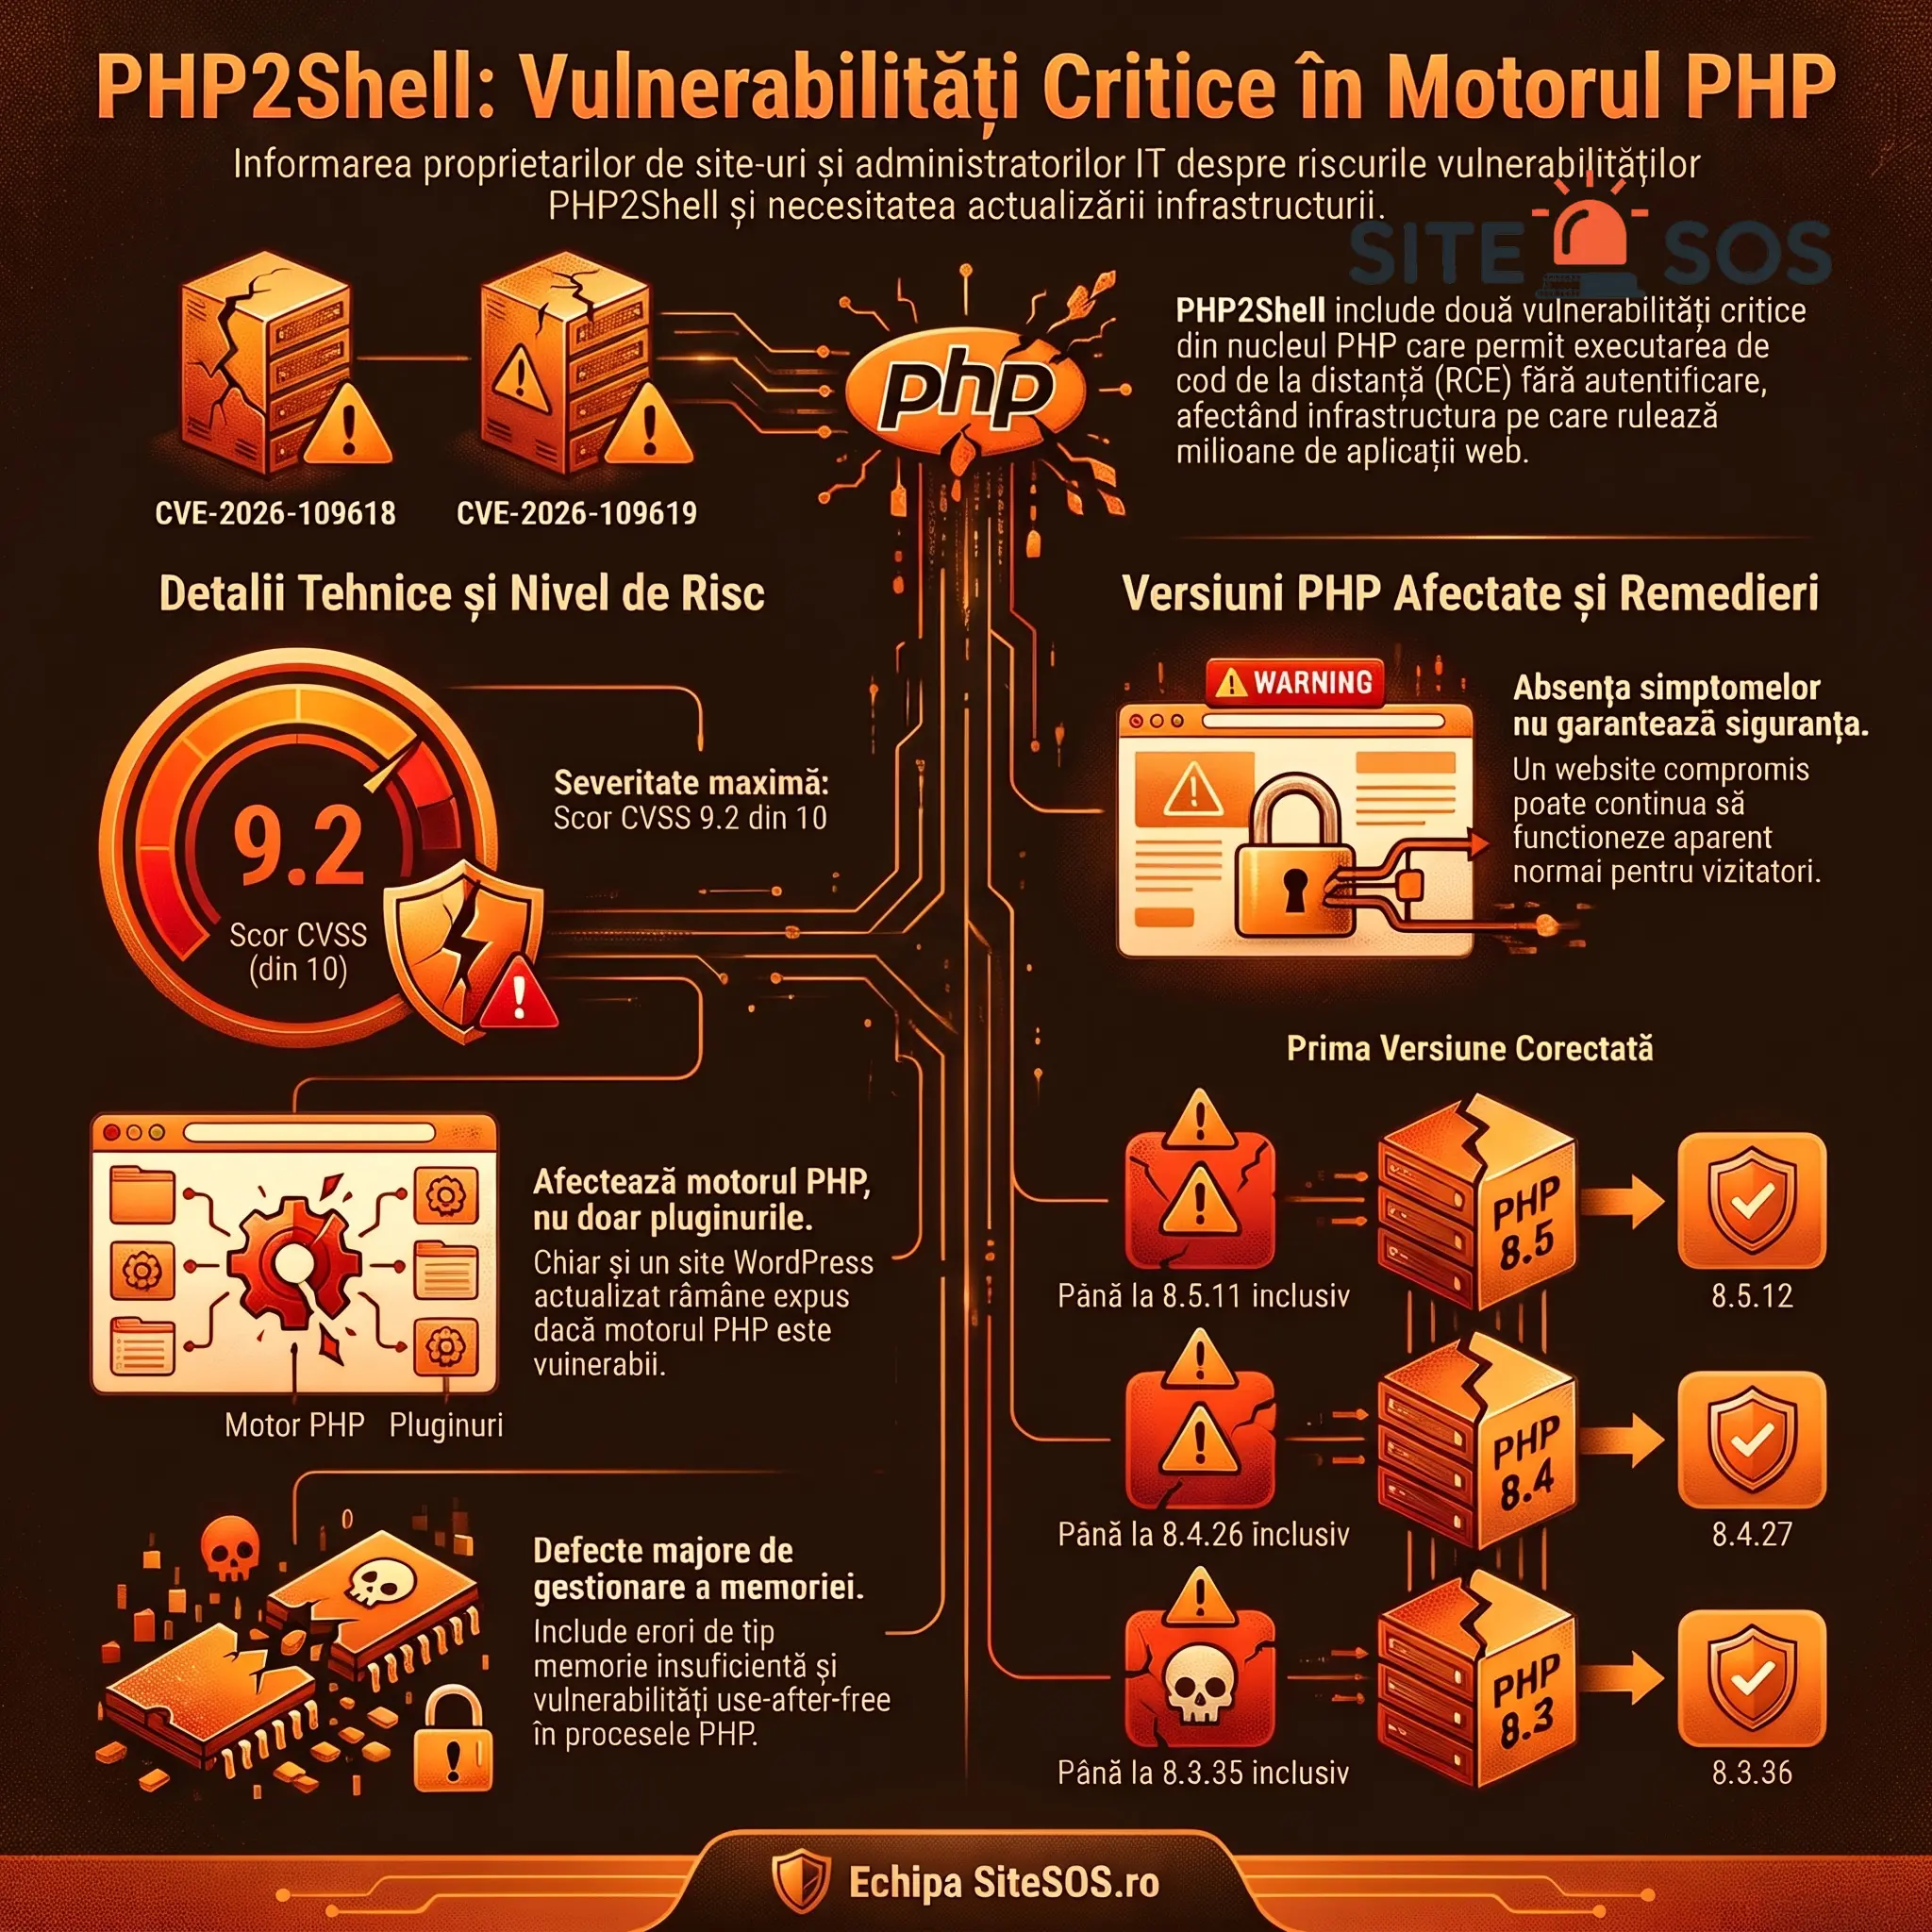
Ambele vulnerabilități au primit un scor de severitate 9,2 din 10 (CVSS 4.0). Un atac reușit poate afecta nu doar disponibilitatea unui website, ci și confidențialitatea informațiilor, integritatea fișierelor și accesul la baze de date. Echipa PHP a publicat actualizări de securitate de urgență, iar furnizori precum Plesk au anunțat propriile corecții pentru produsele afectate. Gravitatea incidentului este dată de locul în care există breșa: în PHP însuși, sub nivelul WordPress, WooCommerce sau al codului aplicației.
📌 Cuprinsul articolului
- 1. Ce este PHP2Shell și ce s-a întâmplat pe 21 octombrie 2026
- 2. Ce înseamnă CVE-2026-109618 și CVE-2026-109619
- 3. Ce riscă un website și o afacere online
- 4. Sunt afectate WordPress, WooCommerce și Laravel?
- 5. Ce versiuni PHP sunt implicate
- 6. Ce înseamnă incidentul pentru Plesk și hosting
- 7. Poate un site compromis să pară perfect normal?
- 8. De ce PHP2Shell este un incident major de securitate web
- ▶ Evaluarea riscului cu SiteSOS
- Întrebări frecvente despre PHP2Shell
1. Ce este PHP2Shell și ce s-a întâmplat pe 21 octombrie 2026
PHP2Shell este denumirea folosită pentru două vulnerabilități de securitate din nucleul PHP, limbajul care procesează cererile și generează paginile multor website-uri. La 21 octombrie 2026, proiectul PHP a anunțat corecții extraordinare pentru două probleme cu potențial de executare de cod de la distanță, cunoscute ca remote code execution (RCE).
Într-un atac RCE, o persoană neautorizată poate ajunge să determine serverul să execute instrucțiuni pe care proprietarul nu le-a aprobat. Acest lucru este diferit de un simplu mesaj de eroare sau de căderea temporară a paginii. Dacă exploatarea reușește, consecințele depind de drepturile procesului PHP și de izolarea serviciilor de pe server.
Alerta este neobișnuit de importantă pentru că problema nu aparține unui singur CMS. O aplicație actualizată la zi poate folosi totuși un motor PHP afectat. Prin urmare, un website care funcționează impecabil și nu raportează erori vizibile nu este automat în afara riscului.
⚠️ De ce este o vulnerabilitate critică
În scenariile de exploatare relevante, atacatorul nu are nevoie de un cont WordPress sau de parola administratorului. Breșa poate fi declanșată prin cereri web special construite, în funcție de configurația motorului PHP și a serverului. Nu fiecare instalare poate fi compromisă identic, însă severitatea justifică tratarea incidentului ca risc de infrastructură, nu ca simplă problemă de plugin.
2. Ce înseamnă CVE-2026-109618 și CVE-2026-109619
CVE este sistemul internațional de identificare a vulnerabilităților cunoscute. În cazul PHP2Shell, cele două identificatoare se referă la defecte diferite de gestionare a memoriei.
CVE-2026-109618: eroare în tratarea memoriei insuficiente
PHP poate întrerupe procesarea unei cereri atunci când apare o situație de memorie insuficientă, numită out of memory. În anumite contexte, această întrerupere poate surveni în timp ce structurile interne ale cererii sunt inițializate doar parțial. La închiderea cererii, PHP poate interpreta informațiile invalide ca fiind valide. Coruperea rezultată poate deschide calea către executarea de cod.
CVE-2026-109619: date interne rămase după eliberarea memoriei
A doua problemă implică o situație de tip use-after-free. Starea internă a unui proces PHP poate păstra referințe către memorie care a fost deja eliberată după o cerere. O cerere ulterioară, procesată de același worker, poate întâlni aceste referințe înainte ca starea să fie inițializată corect.
Ambele vulnerabilități pot conduce la comportamente periculoase la nivelul procesului PHP. Din perspectivă practică, proprietarul unui website nu trebuie să cunoască detaliile gestiunii memoriei pentru a înțelege miza: codul care deservește vizitatorii poate deveni punctul de intrare al unui atac.
3. Ce riscă un website și o afacere online
Impactul unui atac nu este identic pentru toate serverele. El depinde de configurație, de izolarea conturilor, de drepturile utilizatorului sub care rulează PHP și de ce servicii poate accesa aplicația. Totuși, scenariile posibile sunt suficient de grave pentru orice afacere care depinde de website.
- Furt de date: informații din fișiere de configurare, date de autentificare sau informații din baza de date, în limita accesului obținut.
- Modificarea website-ului: pagini alterate, conținut injectat, redirecționări către domenii malițioase ori fișiere schimbate fără acordul proprietarului.
- Compromiterea conturilor și a aplicației: chei și credențiale ale serviciilor conectate pot deveni expuse dacă procesul atacat le poate citi.
- Întreruperea activității: indisponibilitatea site-ului, erori în aplicații și întreruperea formularelor, rezervărilor sau comenzilor.
- Persistență malițioasă: un atacator care reușește să scrie fișiere ori să modifice mecanismele aplicației poate încerca să păstreze accesul.
- Prejudicii comerciale: pierderea încrederii clienților, costuri de investigare, vânzări ratate și eventuale obligații legate de incidentul de date.
Acestea sunt consecințe posibile ale exploatării, nu dovezi că toate website-urile care au folosit o versiune afectată au fost atacate. Prezența vulnerabilității și compromiterea efectivă sunt două situații diferite.
4. Sunt afectate WordPress, WooCommerce și Laravel?
Da, pot fi expuse aplicațiile care rulează pe o instalare PHP vulnerabilă. WordPress, WooCommerce, Laravel și multe alte platforme folosesc PHP pentru a procesa cererile. Asta nu înseamnă că aceste produse conțin ele însele cele două defecte. Problema se află într-un strat comun al infrastructurii.
WordPress: riscul există și fără un plugin vulnerabil
Un proprietar de site WordPress se gândește adesea la securitate în termenii actualizărilor pentru teme, pluginuri și nucleul CMS-ului. PHP2Shell schimbă perspectiva: chiar și o instalare WordPress întreținută corespunzător poate funcționa peste un motor PHP afectat.
WooCommerce: când disponibilitatea afectează direct veniturile
Într-un magazin online, un incident de infrastructură poate însemna întreruperea checkout-ului, inaccesibilitatea conturilor clienților sau expunerea informațiilor la care procesul aplicației are acces. Nu rezultă automat că datele bancare au fost furate; impactul real trebuie stabilit în funcție de integrarea de plăți și de amploarea accesului atacatorului.
Laravel și aplicațiile personalizate
Aplicațiile dezvoltate individual nu sunt exceptate. Un portal de clienți, un sistem de rezervări sau un dashboard Laravel poate moșteni riscul de la runtime-ul PHP, independent de calitatea codului propriu.
5. Ce versiuni PHP sunt implicate în PHP2Shell
Proiectul PHP a publicat versiuni corectate pentru ramurile 8.2, 8.3, 8.4 și 8.5. Tabelul de mai jos oferă reperele oficiale ale incidentului:
| Ramură PHP | Versiuni afectate din ramură | Prima versiune oficială corectată |
|---|---|---|
| PHP 8.5 | Până la 8.5.11 inclusiv | 8.5.12 |
| PHP 8.4 | Până la 8.4.26 inclusiv | 8.4.27 |
| PHP 8.3 | Până la 8.3.35 inclusiv | 8.3.36 |
| PHP 8.2 | Până la 8.2.34 inclusiv | 8.2.35 |
| PHP 8.1 și mai vechi | Ramuri fără corecții oficiale noi din partea proiectului PHP | Depinde de furnizorul distribuției sau de suportul extins |
Există o nuanță esențială: unii furnizori pot aplica backport-uri, adică pot integra corecțiile într-un pachet care păstrează vechiul număr de versiune. Prin urmare, numărul afișat în panoul de găzduire nu reflectă întotdeauna singur starea reală a patch-ului.
6. PHP2Shell și riscurile pentru serviciile de hosting și serverele web
Vulnerabilitățile PHP2Shell nu afectează exclusiv un anumit panou de administrare sau furnizor de hosting. Serverele care utilizează cPanel, Plesk, DirectAdmin sau alte soluții de găzduire pot fi expuse dacă rulează versiuni PHP vulnerabile. Riscul există atât pentru hostingul partajat, cât și pentru serverele VPS și dedicate.
Furnizorii de hosting au un rol esențial în gestionarea acestui incident, deoarece PHP este instalat și administrat frecvent la nivelul infrastructurii. Mai mulți dezvoltatori și furnizori au publicat actualizări de securitate, inclusiv corecții pentru anumite versiuni PHP mai vechi, care nu mai beneficiază de suport oficial.
O particularitate importantă este că unele patch-uri de securitate pot fi aplicate fără modificarea numărului versiunii PHP, prin recompilarea pachetelor existente. Astfel, două servere care afișează aceeași versiune PHP pot avea niveluri diferite de protecție.
De asemenea, actualizarea panoului de administrare nu garantează automat că toate instalările PHP utilizate de website-uri au fost corectate. Acest incident evidențiază cât de mult depinde securitatea unui site de infrastructura furnizorului de hosting, nu doar de aplicația instalată.
🛡️ Un detaliu pe care mulți proprietari de site-uri îl omit
Actualizările CMS-ului, protecția antivirus, firewall-ul și infrastructura PHP sunt straturi distincte. Un website poate avea toate extensiile la zi, un certificat SSL valid și protecție anti-bot, dar să ruleze încă pe o componentă de server expusă. Siguranța nu poate fi dedusă din aspectul sau funcționarea aparent normală a paginii.
7. Poate un site compromis să pară perfect normal?
Da. O vulnerabilitate nu produce obligatoriu un mesaj vizibil. Iar după un atac reușit, website-ul poate continua să încarce pagini, să afișeze produse și să primească formulare. Unele compromiteri urmăresc accesul discret la informații, nu distrugerea imediată a site-ului.
În alte cazuri pot apărea indicii precum modificări inexplicabile de fișiere, erori neașteptate, activitate neobișnuită a proceselor PHP, redirecționări sau mesaje suspecte raportate de vizitatori. Niciunul dintre aceste semne nu dovedește singur exploatarea PHP2Shell; pot avea multe alte cauze. La fel, absența lor nu exclude complet un incident.
O precizare importantă pentru clienți: un server care a fost vulnerabil nu trebuie considerat automat compromis. Sunt necesare indicii și o evaluare tehnică pentru a separa expunerea teoretică de o intruziune efectivă.
8. De ce PHP2Shell este un incident major de securitate web
PHP2Shell este relevant din trei motive. În primul rând, PHP este prezent în foarte multe aplicații și infrastructuri web. În al doilea rând, cele două defecte aparțin motorului comun, nu unei extensii pe care utilizatorul o poate identifica ușor în dashboard. În al treilea rând, potențialul de executare a codului fără autentificare mărește semnificativ severitatea față de vulnerabilitățile care necesită deja un cont privilegiat.
Publicarea corecțiilor a atras atenția comunității de securitate și a furnizorilor de infrastructură. Totuși, volumul încercărilor automate de exploatare, numărul instalărilor potențial vulnerabile și numărul compromiterilor confirmate nu sunt același lucru. Titlurile alarmiste care le confundă pot crea o imagine incorectă a situației.
Pentru o firmă, lecția mai largă este că website-ul depinde de componente invizibile: limbaj de programare, server web, extensii, sistem de operare și servicii de hosting. O problemă în oricare dintre aceste straturi poate afecta întreaga activitate digitală, chiar dacă website-ul nu și-a schimbat recent tema, pluginurile sau conținutul.
Evaluarea riscului PHP2Shell și securitatea website-ului — SiteSOS
Nu știi dacă website-ul tău a fost expus la PHP2Shell sau ai observat activitate suspectă după anunțarea vulnerabilităților? O evaluare profesionistă poate clarifica versiunea și proveniența motorului PHP, configurația hostingului și eventualele indicii de compromitere. O eroare de securitate nu este întotdeauna vizibilă în browser, iar concluziile bazate exclusiv pe versiunea WordPress sau pe prezența unui firewall pot fi înșelătoare.
🛡️ SiteSOS — intervenții de securitate pentru website-uri
SiteSOS oferă evaluări tehnice și intervenții pentru probleme de securitate, funcționare și malware, inclusiv pentru site-uri WordPress și aplicații personalizate. Analiza urmărește să distingă între o versiune potențial afectată, un pachet deja corectat de furnizor și indiciile unui incident real.
Ai nevoie să clarifici riscul pentru site-ul firmei tale? Solicită o evaluare de securitate SiteSOS sau scrie la ajutor@sitesos.ro.
Întrebări frecvente despre PHP2Shell
Ce este PHP2Shell?
PHP2Shell este numele sub care sunt cunoscute două vulnerabilități critice din nucleul PHP, CVE-2026-109618 și CVE-2026-109619, care pot permite executarea de cod de la distanță fără autentificare în anumite condiții.
PHP2Shell afectează WordPress?
Poate afecta serverul pe care rulează un site WordPress, deoarece vulnerabilitățile sunt în motorul PHP, nu în WordPress însuși. Actualizarea unui plugin sau a temei nu indică starea de securitate a runtime-ului PHP.
Care sunt CVE-urile PHP din octombrie 2026?
Este vorba despre CVE-2026-109618, asociată cu gestionarea eronată a memoriei insuficiente, și CVE-2026-109619, asociată cu accesarea unei stări interne după eliberarea memoriei.
Ce scor de gravitate are PHP2Shell?
Ambele vulnerabilități au primit scorul critic 9,2 din 10 în sistemul CVSS 4.0. Scorul exprimă severitatea tehnică, nu dovedește că un anumit server a fost compromis.
Ce versiuni PHP conțin patch-urile oficiale?
Primele versiuni corectate de proiectul PHP sunt 8.2.35, 8.3.36, 8.4.27 și 8.5.12. Pentru unele ramuri mai vechi pot exista pachete speciale recompilate de furnizorii de hosting.
Un site cu certificat SSL și Cloudflare este ferit de PHP2Shell?
Nu automat. SSL protejează conexiunea, iar serviciile de protecție a traficului pot reduce anumite încercări de atac. Niciuna dintre acestea nu demonstrează că motorul PHP de pe server nu conține vulnerabilitățile.
cPanel sau Plesk sunt afectate de PHP2Shell?
cPanel și Plesk au confirmat impactul asupra versiunilor PHP distribuite împreună cu platforma și au publicat corecții atât pentru componentele interne ale panoului, cât și pentru mai multe ramuri PHP folosite la găzduirea website-urilor.
Dacă website-ul funcționează normal, înseamnă că nu a fost atacat?
Nu. Unele incidente nu produc simptome evidente pentru vizitatori. Totuși, nici simpla existență a unei versiuni afectate nu înseamnă că a avut loc o compromitere. Sunt situații care trebuie diferențiate prin evaluare tehnică.