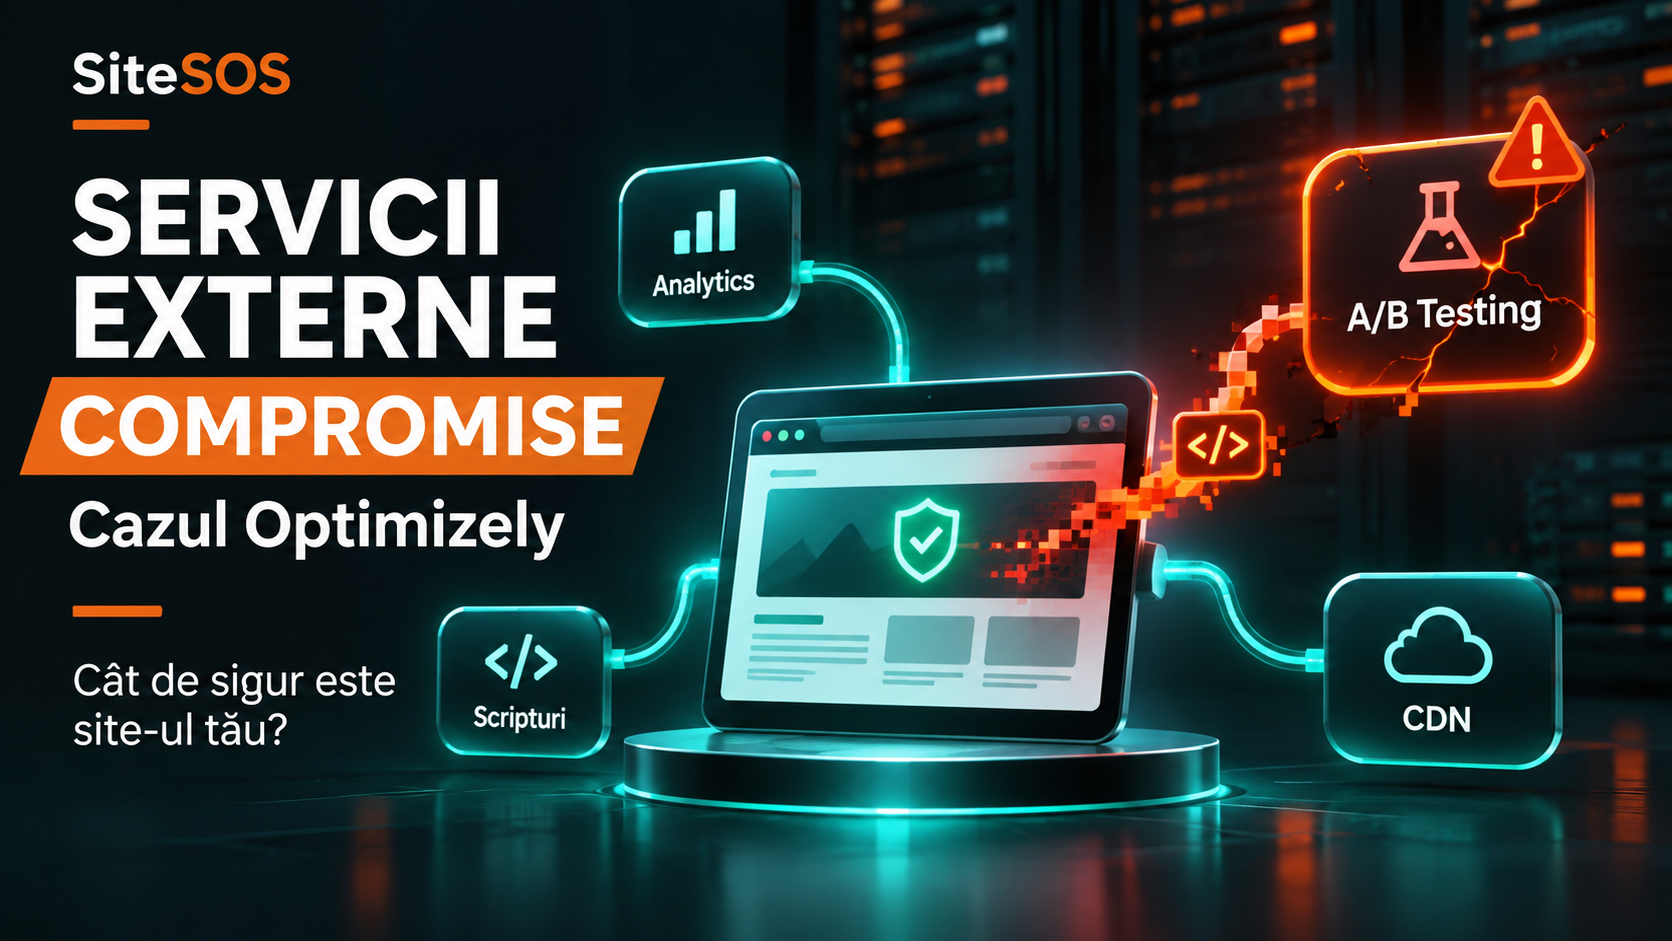
Un website poate avea platforma actualizată, un certificat SSL valid, parole puternice și un server bine administrat. Și totuși, poate ajunge să distribuie cod malițios vizitatorilor fără ca atacatorul să fi pătruns direct în WordPress, în baza de date sau în hosting. Incidentul Optimizely din 16 noiembrie 2026 arată cât de vulnerabil poate deveni un site atunci când un serviciu extern în care are încredere este compromis.
Cercetătorii de securitate au identificat 188 de scripturi JavaScript afectate, asociate cu 178 de organizații, inclusiv nume cunoscute precum BBC, CNN, Zoom, Salesforce, GitLab, IKEA și HSBC. Codul malițios era livrat prin infrastructura legitimă a unui furnizor de servicii web. Nu este o dovadă că toate aceste organizații au avut serverele sparte sau că fiecare vizitator a fost infectat, ci un exemplu clar de atac asupra lanțului de furnizare software (software supply chain attack). Investigația Report URI documentează amploarea incidentului.
Cuprinsul articolului
- 1. Ce s-a întâmplat în incidentul Optimizely din noiembrie 2026
- 2. Cum poate un serviciu extern compromis să afecteze sute de website-uri
- 3. Ce este un atac Supply Chain și de ce este atât de periculos
- 4. Ce riscă vizitatorii când un website încarcă JavaScript malițios
- 5. De ce WordPress actualizat, SSL și Cloudflare nu garantează protecția
- 6. Cât de dependente sunt website-urile moderne de serviciile externe
- 7. Ce ne arată cazul Optimizely despre securitatea unui website
- Securitatea website-ului nu se oprește la propriul server — SiteSOS
- Întrebări frecvente
Întrebarea centrală nu este dacă Optimizely este singurul serviciu care poate fi compromis. Este mult mai importantă: cine mai poate executa cod în browserul clienților tăi, în numele website-ului tău? Pentru un magazin online, o platformă de rezervări sau un site de companie, răspunsul poate include numeroase servicii externe care nu sunt vizibile în panoul de administrare.
1. Ce s-a întâmplat în incidentul Optimizely din noiembrie 2026
Optimizely Web Experimentation este o platformă utilizată pentru teste A/B și personalizarea experienței vizitatorilor. Pentru a funcționa, site-urile clienților încarcă un fragment de JavaScript livrat prin rețeaua Optimizely. Acesta poate modifica elemente ale paginii și poate executa experimente direct în browser.
Pe 16 noiembrie 2026, un atacator a exploatat o vulnerabilitate din platforma Experimentation și a introdus JavaScript malițios în proiectele unor clienți. Codul a ajuns ulterior la vizitatori prin scripturile distribuite de infrastructura legitimă Optimizely. Compania a confirmat incidentul, a anunțat blocarea căii vulnerabile și eliminarea codului injectat din proiectele afectate. Pagina oficială de status Optimizely consemnează incidentul.
Echipa Report URI a analizat 1.611 scripturi Optimizely distincte și a descoperit 188 de scripturi infectate, aparținând unui număr de 178 de organizații. Acesta este numărul identificat în eșantionul cercetat, nu o estimare a numărului de persoane infectate și nici o confirmare că datele tuturor acestor companii au fost sustrase.
Un singur furnizor, sute de organizații expuse
Codul suspect nu trebuia instalat individual pe fiecare website. Era suficient ca site-urile să încarce scriptul modificat al furnizorului. O dependență externă devenise canalul prin care atacul ajungea la vizitatorii mai multor organizații.
2. Cum poate un serviciu extern compromis să afecteze sute de website-uri
Un website modern nu este alcătuit exclusiv din codul găzduit pe propriul server. Pentru analize de trafic, chat, marketing, experimente și personalizare, browserul vizitatorului încarcă frecvent fișiere de pe domenii externe. Aceste scripturi sunt parte din funcționarea paginii, chiar dacă nu apar ca fișiere în instalarea WordPress sau Laravel.
În cazul Optimizely, atacatorul a modificat codul disponibil în proiectele gestionate de furnizor. Browserul continua să solicite fișiere de la un domeniu legitim și să primească o conexiune HTTPS validă. Problema era conținutul scriptului, nu identitatea aparentă a serverului de pe care venea fișierul.
După încărcare, codul malițios putea aduce componente suplimentare de pe infrastructura atacatorului. Cercetătorii au identificat tentative de manipulare a adreselor de criptomonede, interceptare a datelor din formularele de plată și distribuire a unor componente destinate dispozitivelor iOS. Netskope Threat Labs a descris aceste mecanisme pe baza analizei traficului și a codului.
Diferența față de un atac obișnuit este esențială: administratorul website-ului poate să nu fi modificat nimic. Site-ul continuă să se încarce, iar elementele vizibile funcționează normal. Comportamentul periculos apare în browserul vizitatorului, după ce acesta primește un script în care avea încredere. Un risc apropiat este explicat și în articolul SiteSOS despre malware-ul fileless și furtul datelor fără întreruperea website-ului.
3. Ce este un atac Supply Chain și de ce este atât de periculos
Un atac de tip Supply Chain (atac asupra lanțului de furnizare software) exploatează relația de încredere dintre o organizație și un produs ori serviciu pe care aceasta îl folosește. În loc să compromită separat fiecare țintă, atacatorul intervine asupra unei componente comune distribuite multor clienți.
În ecosistemul web, aceste componente pot fi biblioteci JavaScript, servicii de analytics, instrumente de marketing, module integrate, platforme de publicitate sau scripturi pentru funcționalități suplimentare. Nu fiecare serviciu extern are același nivel de acces, însă un script executat în contextul paginii poate interacționa cu părți importante ale acesteia.
Incidentul Optimizely ilustrează diferența dintre securitatea propriului website și securitatea întregului ecosistem de care depinde. Poți controla fișierele, autentificările și actualizările aplicației tale, fără să controlezi direct fiecare modificare efectuată de partenerii care livrează cod către vizitatori. O altă formă de risc propagat prin relații de încredere este analizată în materialul despre phishing Business Manager și compromiterea ecosistemului digital al unei companii.
Atacul direct versus atacul printr-un serviciu extern
| Atac direct asupra site-ului | Atac printr-o dependență externă |
|---|---|
| Atacatorul exploatează o problemă a aplicației sau a serverului. | Atacatorul modifică un serviciu sau un script folosit de aplicație. |
| Pot apărea fișiere, conturi sau setări schimbate local. | Website-ul poate rămâne neschimbat local, dar livrează cod suspect. |
| Compromiterea afectează inițial ținta atacată. | Aceeași componentă poate expune simultan numeroși clienți. |
4. Ce riscă vizitatorii când un website încarcă JavaScript malițios
Consecințele depind de codul executat, de pagina vizitată și de comportamentul utilizatorului. În incidentul Optimizely, cercetătorii au observat mecanisme care urmăreau mai multe tipuri de date și dispozitive:
- Date de plată: cod capabil să citească informații introduse în formulare de card accesibile din pagină.
- Tranzacții cu criptomonede: înlocuirea adreselor portofelelor cu adrese controlate de atacatori.
- Cookie-uri și date din browser: colectarea unor informații accesibile scriptului, în funcție de protecțiile aplicate.
- Dispozitive mobile: încercări de livrare a unor lanțuri de exploatare iOS și iPadOS, inclusiv Coruna și DarkSword.
Aceste mecanisme au fost documentate de Netskope și Palo Alto Networks Unit 42. Prezența lor în cod nu echivalează automat cu un furt de date reușit pentru fiecare vizitator. De exemplu, unele componente destinate iOS puteau fi solicitate și de browsere desktop, unde exploatările respective nu se puteau executa.
Pentru proprietarul website-ului, riscul nu se limitează la o eventuală pierdere financiară directă. Clienții pot asocia incidentul cu marca pe care o vizitau, indiferent dacă breșa reală a apărut la un furnizor terț. Aici intră în discuție încrederea, relația cu utilizatorii și posibilele obligații de analiză sau notificare atunci când există dovezi privind expunerea datelor personale. Un alt exemplu de website legitim transformat în vector de atac este prezentat în analiza SiteSOS despre ClickFix și paginile CAPTCHA false care pot pune vizitatorii în pericol.
5. De ce WordPress actualizat, SSL și Cloudflare nu garantează protecția
Actualizările WordPress, ale pluginurilor și ale temelor sunt importante, dar ele nu controlează automat codul JavaScript încărcat de un serviciu extern. Diferența dintre securitatea aplicației și cea a infrastructurii este ilustrată și de incidentul PHP2Shell, analizat anterior pe blogul SiteSOS. În mod similar, certificatul SSL confirmă și protejează conexiunea cu un server, însă nu garantează că fișierul transmis de acel server este lipsit de cod malițios.
Nici utilizarea unui CDN sau a unui serviciu de protecție a traficului, precum Cloudflare, nu este o dovadă că toate scripturile externe sunt sigure. Protecția depinde de regulile active și de traseul real al conținutului. În cazul Optimizely, problema a fost amplificată tocmai de faptul că fișierele veneau prin infrastructura legitimă a furnizorului.
Există mecanisme de securitate la nivelul browserului, precum Content Security Policy (CSP), care pot limita anumite încărcări neautorizate. Totuși, dacă o politică permite deja furnizorului compromis să ruleze scripturi, simpla prezență a CSP nu înseamnă că toate acțiunile malițioase vor fi blocate. Scott Helme explică de ce problema încrederii în JavaScript dinamic rămâne dificilă.
Un site fără erori nu este neapărat un site fără riscuri
Un certificat SSL valid, o pagină care se încarcă rapid și o versiune WordPress actualizată descriu doar anumite aspecte ale securității. Ele nu spun ce pot face toate serviciile externe în browserul vizitatorului.
6. Cât de dependente sunt website-urile moderne de serviciile externe
Un website de prezentare aparent simplu poate încărca instrumente de statistică, formulare, hărți, fonturi, servicii de chat și elemente de marketing. Magazinele online adaugă adesea instrumente pentru conversii, recomandări, personalizarea ofertelor și măsurarea campaniilor. Unele componente sunt esențiale; altele sunt introduse în timp și rămân active chiar dacă nu mai sunt folosite.
Nu orice resursă externă oferă aceleași posibilități unui atacator. Un fișier imagine, de exemplu, nu este echivalent cu un script JavaScript care rulează în contextul paginii. Riscul crește atunci când un serviciu extern poate citi ori modifica elemente sensibile, poate observa interacțiuni sau poate încărca alte scripturi.
Din perspectiva proprietarului, problema este și una de vizibilitate: cine știe exact câte servicii terțe sunt prezente pe site și ce rol are fiecare? Unele sunt adăugate de agenția care a construit website-ul, altele de specialiști în marketing sau printr-un manager de taguri. O modificare la furnizor poate afecta comportamentul paginii fără ca cineva să fi publicat o actualizare pe serverul companiei.
7. Ce ne arată cazul Optimizely despre securitatea unui website
Incidentul din 16 noiembrie nu dovedește că toate serviciile externe sunt nesigure. Demonstrează însă că încrederea acordată unui furnizor este și o suprafață de risc. Când un script terț devine parte a paginii, o problemă apărută în afara infrastructurii proprii poate produce consecințe direct pentru vizitatori.
Mai arată și că amploarea tehnică a unui atac trebuie interpretată corect. Au fost identificate 178 de organizații cu scripturi afectate, dar numărul total de vizitatori expuși, eventualele furturi de date și compromiterile efective ale dispozitivelor nu pot fi deduse doar din această statistică. Furnizorul a anunțat remedierea vulnerabilității și îndepărtarea codului injectat; investigațiile privind impactul pot continua separat.
Poate cea mai importantă concluzie pentru companii este că securitatea web nu este limitată la hosting și la actualizările aplicației. Include și relațiile de încredere create cu serviciile externe, modul în care acestea interacționează cu pagina și capacitatea de a observa comportamente neobișnuite. Un website poate fi administrat corect și, totuși, să devină un canal involuntar pentru un atac venit din exterior.
Securitatea website-ului nu se oprește la propriul server — SiteSOS
Cazul Optimizely arată de ce analiza securității unui website trebuie să depășească verificarea platformei și a versiunilor software. Scripturile externe, integrările de marketing și comportamentul vizibil în browser pot introduce riscuri care nu sunt evidente în panoul de administrare.
SiteSOS — analiză de securitate și intervenții pentru website-uri
SiteSOS oferă servicii de investigare a problemelor de securitate pentru website-uri WordPress și non-WordPress. Evaluăm semnalele de compromitere, codul suspect și riscurile tehnice relevante, inclusiv cele care pot avea legătură cu resursele externe încărcate de website, în funcție de accesul disponibil și de amploarea evaluării.
Ai observat comportamente neobișnuite, redirecționări, scripturi suspecte sau ai nevoie de o evaluare a securității website-ului? Descoperă serviciile de securitate și intervenție SiteSOS sau contactează-ne la ajutor@sitesos.ro.
Întrebări frecvente despre atacul Optimizely și serviciile externe
Ce s-a întâmplat cu Optimizely în noiembrie 2026?
La 16 noiembrie 2026, un atacator a exploatat o vulnerabilitate din Optimizely Web Experimentation și a introdus JavaScript malițios în proiecte ale clienților. Codul a fost distribuit prin scripturile platformei către vizitatorii website-urilor afectate.
Au fost compromise 178 de servere?
Nu aceasta este concluzia cercetării. Report URI a identificat 188 de scripturi afectate asociate cu 178 de organizații. Incidentul s-a propagat printr-un serviciu terț și nu demonstrează compromiterea directă a serverelor fiecărei organizații.
Ce înseamnă un atac Supply Chain asupra unui website?
Este un atac care profită de compromiterea unui produs sau serviciu folosit de website. O componentă de încredere, precum un script JavaScript extern, poate deveni canalul prin care codul malițios ajunge la vizitatori.
Poate un website WordPress actualizat să fie afectat de un serviciu extern compromis?
Da. Actualizarea WordPress reduce riscurile asociate platformei și extensiilor sale, dar nu garantează integritatea fiecărui script JavaScript furnizat de un terț și executat în browserul vizitatorilor.
Un certificat SSL poate împiedica astfel de atacuri?
Nu în mod automat. HTTPS protejează conexiunea și autentifică serverul, dar un furnizor legitim compromis poate livra prin HTTPS un fișier al cărui conținut este malițios.
Ce date au urmărit atacatorii în cazul Optimizely?
Cercetătorii au identificat funcții de interceptare a unor date din formulare de plată, înlocuire a adreselor de criptomonede, colectare de informații din browser și tentative de exploatare a unor dispozitive iOS. Nu există dovada că fiecare vizitator a suferit toate aceste consecințe.
Este suficient să avem Cloudflare și un firewall?
Nu. Aceste servicii pot reduce numeroase riscuri, însă eficiența lor depinde de configurare și de tipul atacului. Un script autorizat, livrat de un furnizor legitim compromis, poate necesita controale suplimentare la nivelul browserului.
Optimizely a remediat incidentul?
Optimizely a confirmat că a blocat vulnerabilitatea exploatată și a eliminat codul injectat din proiectele afectate. Remedierea la nivelul furnizorului nu stabilește automat dacă un anumit vizitator a fost expus sau dacă datele sale au fost afectate.